

آیا تا به حال ایمیلی از سمت بانک یا یک شرکت معتبر دریافت کرده اید که در واقع یک ایمیل کلاه برداری (فیشینگ) بوده است؟ یا شاید به عنوان مدیر یک وب سایت، متوجه شده اید که ایمیل های مهم و رسمی شرکت شما به جای پوشه Inbox، مستقیماً به پوشه اسپم (Spam) مشتریان می روند!
ریشه هر دوی این مشکلات در یک ضعف قدیمی نهفته است: سیستم ایمیل در ابتدا بدون در نظر گرفتن امنیت ساخته شد. به طور پیش فرض، هر کسی می تواند یک ایمیل جعلی بسازد و ادعا کند که از طرف دامنه شما (مثلاً info@yourdomain.com) پیام می فرستد.
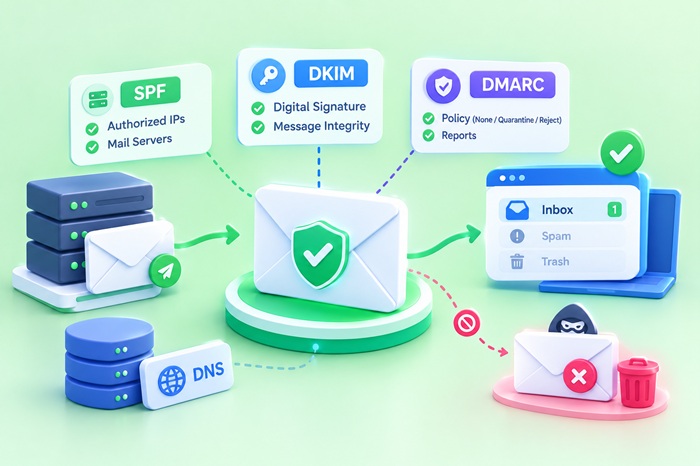
برای حل این مشکل بزرگ و جلوگیری از جعل هویت (Spoofing) و فیشینگ، سه سپر دفاعی قدرتمند در دنیای اینترنت معرفی شدند: SPF، DKIM و DMARC .
در این مقاله، به زبان کاملاً ساده و با مثال های کاربردی بررسی می کنیم که این سه پروتکل امنیتی چیستند، چگونه کار می کنند و چرا برای اعتبار برند و سلامت ایمیل های شما حیاتی هستند.
تصور کنید سیستم ایمیل مانند سیستم پست سنتی است. شما می توانید یک نامه بنویسید، آدرس فرستنده را روی پاکت نام یک شرکت معروف بنویسید و آن را در صندوق پست بیندازید. اداره پست نامه را به مقصد می رساند، بدون اینکه بررسی کند آیا شما واقعاً صاحب آن شرکت هستید یا خیر!
هکرها از همین روش استفاده می کنند تا از اعتبار دامنه شما سوءاستفاده کنند. ارائه دهندگان سرویس ایمیل (مانند Gmail، Yahoo و Outlook) برای مقابله با این مشکل، به دنبال راه هایی برای تایید هویت فرستنده گشتند. اگر دامنه شما دارای رکوردهای SPF، DKIM و DMARC نباشد، گوگل و یاهو به ایمیل های شما اعتماد نکرده و آن ها را مسدود یا اسپم می کنند.
تعریف ساده: SPF مانند یک لیست مهمانان تایید شده برای دامنه شماست.
پروتکل SPF یک رکورد متنی (TXT) در تنظیمات DNS دامنه شماست که به سرورهای ایمیل گیرنده اعلام می کند: کدام آدرس های IP یا سرورها مجاز هستند از طرف دامنه من ایمیل ارسال کنند.
فرض کنید شما از سرورهای گوگل (Google Workspace) و سایت خودتان برای ارسال ایمیل استفاده می کنید. شما آدرس سرورهای گوگل و سایت خود را در رکورد SPF دامنه ثبت می کنید. وقتی ایمیلی از طرف شما به دست Gmail می رسد، Gmail ابتدا رکورد SPF دامنه شما را چک می کند.
تعریف ساده: DKIM مانند یک مهر و موم غیرقابل جعل روی پاکت نامه شماست.
پروتکل DKIM از رمزنگاری (Cryptography) استفاده می کند تا مطمئن شود ایمیل در طول مسیر (از زمانی که از سرور شما خارج شده تا زمانی که به دست گیرنده برسد) توسط هکرها دستکاری یا تغییر داده نشده است.
سیستم DKIM بر اساس دو کلید کار می کند:
وقتی شما یک ایمیل می فرستید، سرور شما با استفاده از کلید خصوصی یک امضای دیجیتال نامرئی به ایمیل اضافه می کند. وقتی ایمیل به مقصد می رسد، سرور گیرنده کلید عمومی شما را از DNS می خواند و با آن، امضای ایمیل را باز می کند. اگر امضا درست باز شود، یعنی ایمیل واقعاً از سمت شماست و در بین راه دستکاری نشده است (Pass).
تعریف ساده: DMARC مدیر امنیتی شماست که به نگهبانان (گیرنده ها) می گوید اگر ایمیلی در تست های SPF و DKIM رد شد، دقیقاً چه بلایی سر آن بیاورند.
حتی با داشتن SPF و DKIM، یک مشکل وجود داشت: اگر ایمیل جعلی هکرها توسط گیرنده شناسایی می شد، گیرنده نمی دانست باید آن را پاک کند، به اسپم ببرد یا تحویل دهد؟ اینجا بود که DMARC وارد شد. DMARC یک رکورد DNS است که سیاست (Policy) شما را در برابر ایمیل های جعلی مشخص می کند و گزارش هایی از وضعیت امنیت ایمیل هایتان به شما ارسال می کند.
رکوردهای DMARC دارای سه قانون (Policy) اصلی هستند که شما می توانید یکی از آن ها را انتخاب کنید:
استفاده از تنها یکی از این پروتکل ها کافی نیست. آن ها مانند قطعات یک پازل مکمل یکدیگرند:
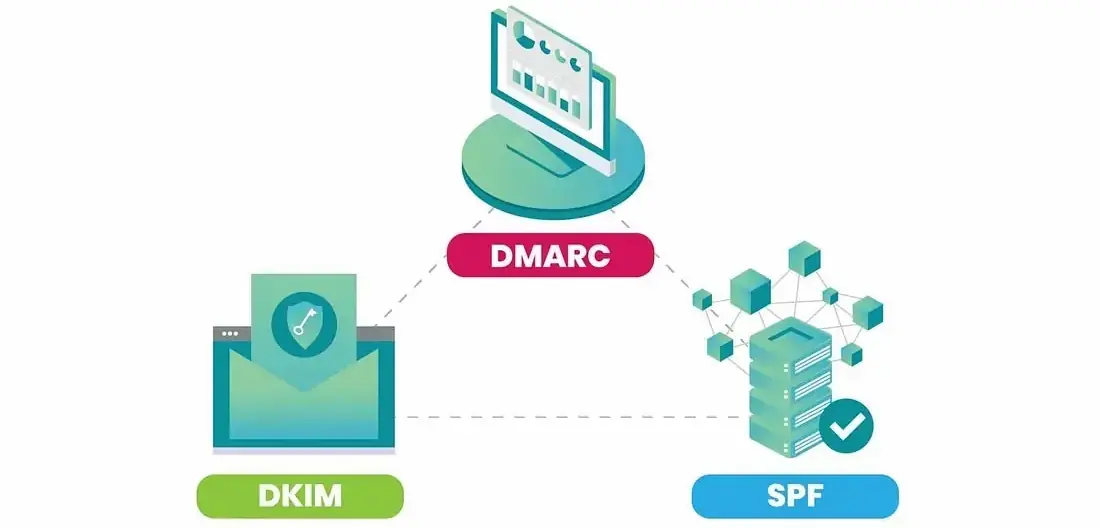
از سال ۲۰۲۴، غول های فناوری مانند گوگل (Google) و یاهو (Yahoo) اعلام کرده اند که داشتن هر سه رکورد SPF، DKIM و DMARC برای ارسال کنندگان ایمیل های انبوه (مانند خبرنامه ها یا ایمیل های مارکتینگ) کاملاً اجباری است. بدون این رکوردها، تحویل ایمیل شما به صندوق ورودی کاربران تقریباً غیرممکن خواهد بود.
تنظیم صحیح رکوردهای SPF، DKIM و DMARC در کنترل پنل هاست (بخش DNS Zone) دیگر یک اقدام لوکس امنیتی نیست؛ بلکه پایه و اساس اعتبار دیجیتال برند شماست. با راه اندازی این سه پروتکل، نه تنها از اعتبار نام شرکت خود در برابر هکرها و کلاه برداران محافظت می کنید، بلکه تضمین می کنید که پیام های بازاریابی و فاکتورهای مهم شما، بدون مشکل به Inbox مشتریان هدف می رسند.
ما در هاست های لینوکس راستچین کلود با تنظیمات صحیح امنیتی و پیکربندی مناسب سرویس ایمیل، به افزایش قابلیت ارسال و دریافت ایمیل های شما کمک میکنیم تا پیام های ایمیل شما به Inbox مشتریان و مخاطبان شما ارسال شود.
اگر هنوز این رکوردها را روی دامنه خود فعال نکرده اید، همین امروز از طریق کنترل پنل هاستینگ خود اقدام کنید یا از تیم پشتیبانی راست چین کلود کمک بگیرید.