

هنگام مدیریت سایت روی هاست لینوکس، گاهی خطاهای 401 و 403 یا مشکلات دسترسی به بعضی صفحات و پوشه ها ایجاد می شود.
بخشی از این خطاها ممکن است به تنظیمات ModSecurity، قابلیت Directory Privacy یا قوانین موجود در فایل .htaccess مربوط باشند. در این مقاله، روش رفع خطاهای ModSecurity و Directory Privacy در سی پنل را بررسی می کنیم.
ModSecurity یک لایه امنیتی برای سرور Apache است که درخواست های ورودی به سایت را با استفاده از قوانین امنیتی بررسی می کند. اگر یک درخواست با یکی از قوانین امنیتی مطابقت داشته باشد، ممکن است توسط ModSecurity مسدود شود.
برای مثال، این موضوع می تواند باعث بروز خطای 403 هنگام ارسال فرم، ورود به وردپرس، آپلود فایل یا اجرای یک درخواست خاص شود. cPanel توصیه می کند ModSecurity برای دامنه ها فعال باشد و فقط هنگام عیب یابی، به صورت موقت غیرفعال شود.
اگر یک عملیات مشخص در سایت همیشه با خطای 403 مواجه می شود، ممکن است یکی از Ruleهای ModSecurity باعث مسدود شدن درخواست شده باشد.
برای بررسی این موضوع:
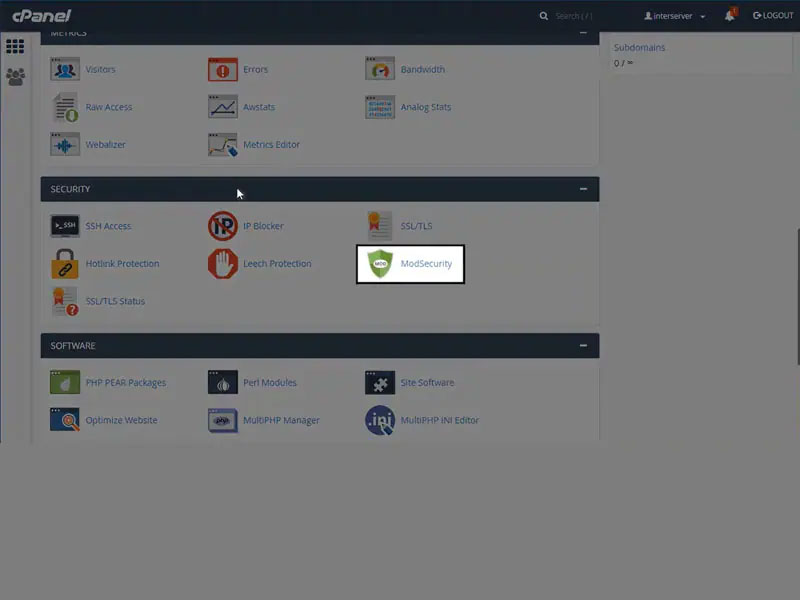
اگر مشکل برطرف شد، احتمالاً یک قانون امنیتی باعث خطا شده است. در این شرایط بهتر است به جای خاموش کردن دائمی ModSecurity، Rule مشکل ساز توسط پشتیبانی یا مدیر سرور بررسی شود.
اگر این گزینه در cPanel شما وجود ندارد، ممکن است شرکت هاستینگ آن را غیرفعال کرده باشد.
Directory Privacy قابلیتی در cPanel است که برای محافظت از یک پوشه با نام کاربری و رمز عبور استفاده می شود.
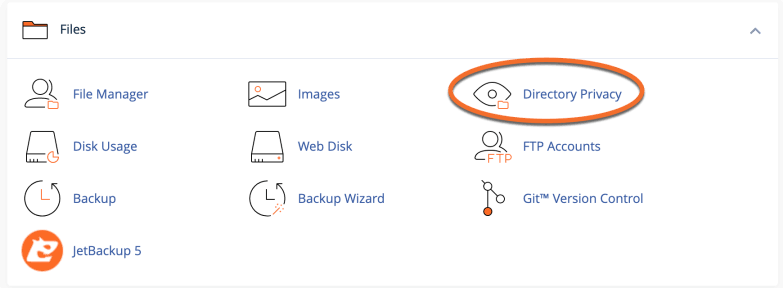
برای مثال می توانید پوشه ای مانند:
example.com/private
را به شکلی تنظیم کنید که کاربر قبل از مشاهده محتوای آن، احراز هویت شود.
گاهی با وجود فعال بودن Directory Privacy، کاربر بدون وارد کردن رمز عبور به پوشه دسترسی پیدا می کند یا صفحه ورود نمایش داده نمی شود. یکی از دلایل مهم این مشکل، وجود قوانین Rewrite یا دستورات متناقض در فایل .htaccess است. این قوانین می توانند مسیر درخواست را تغییر دهند یا روی پاسخ 401 Unauthorized تأثیر بگذارند.
برای رفع خطای Directory Privacy در سی پنل مراحل زیر را بررسی کنید:
ابتدا وارد بخش Directory Privacy شوید و مطمئن شوید پوشه موردنظر به درستی محافظت شده است.
در File Manager فایل .htaccess پوشه را بررسی کنید و به دستورهای Rewrite و قوانین مرتبط با خطاهای 401 و 403 توجه داشته باشید. قبل از هر تغییری از فایل .htaccess نسخه پشتیبان بگیرید.
اگر احتمال می دهید Rewrite باعث مشکل شده است، قوانین مشکوک را به صورت موقت بررسی و سپس عملکرد Directory Privacy را دوباره آزمایش کنید.
این دو قابلیت کاربرد متفاوتی دارند:
| قابلیت | کاربرد |
| ModSecurity | بررسی و فیلتر درخواست ها بر اساس قوانین امنیتی |
| Directory Privacy | محافظت از یک پوشه با احراز هویت |
| .htaccess | اعمال قوانین Apache و Rewrite |
| 403 | خطای دسترسی یا مسدود شدن درخواست |
| 401 | خطای مرتبط با احراز هویت |
خاموش کردن دائمی ModSecurity توصیه نمی شود. اگر یک درخواست خاص مشکل دارد، بهتر است علت و Rule ایجادکننده خطا مشخص شود. استفاده از یک هاست لینوکس امن با تنظیمات مناسب امنیتی و پشتیبانی فنی نیز می تواند در کاهش مشکلات زیرساختی مؤثر باشد.
برای رفع خطاهای ModSecurity و Directory Privacy در سی پنل باید علاوه بر تنظیمات خود cPanel، فایل .htaccess و قوانین Rewrite را نیز بررسی کنید.
خطای 403 در برخی موارد می تواند نتیجه مسدود شدن درخواست توسط ModSecurity باشد، در حالی که مشکل Directory Privacy معمولاً به احراز هویت و تداخل قوانین Apache مربوط می شود.
بنابراین قبل از غیرفعال کردن قابلیت های امنیتی، بهتر است علت اصلی خطا شناسایی شود. هنگام خرید هاست لینوکس نیز بهتر است علاوه بر منابع، کیفیت پشتیبانی و امکانات امنیتی سرویس را بررسی کنید.
ممکن است یکی از Ruleهای امنیتی درخواست را مسدود کرده باشد.
یکی از دلایل احتمالی، وجود Rewrite Rule یا دستور متناقض در .htaccess است.
برای عیب یابی موقت ممکن است مفید باشد، اما بهتر است پس از تشخیص مشکل، ModSecurity دوباره فعال شود.