

Let’s Encrypt اعلام کرده است که از ۱۰ فوریه ۲۰۲۷ (21 بهمن 1405)، اعتبار پیش فرض گواهی های SSL/TLS این سرویس از ۹۰ روز به ۶۴ روز کاهش می یابد.
اعتبار گواهی های SSL کوتاه مدت سرویس Let’s Encrypt از بهمن ماه 1405 با کاهش اعتباری 30 روزه به 64 روز میرسند و زودتر از گذشته منقضی خواهند شد. اگر سایت شما بر روی هاست اشتراکی راست چین کلود قرار دارد، نیازی نیست شخصاً درگیر تنظیمات فنی تمدید SSL شوید؛ این فرایند توسط تیم پشتیبانی پیگیری می شود. در ادامه، جزئیات تغییرات و اقداماتی را توضیح خواهیم داد که کاربران سایر شرکت های هاستینگ و مدیران سرورهای مجازی و اختصاصی باید انجام دهند.
اگر سایت شما بر روی هاست اشتراکی راست چین کلود میزبانی می شود، گواهی SSL به صورت رایگان در اختیار شما قرار می گیرد و مدیریت و تمدید آن توسط تیم پشتیبانی پیگیری می شود. بنابراین، لازم نیست برای تغییرات جدید Let’s Encrypt شخصاً تنظیمات تمدید گواهی را تغییر دهید یا نگران انجام مراحل فنی آن باشید.
گواهی های SSL سایت ها همچنان با هدف حفظ اتصال امن HTTPS مدیریت و تمدید می شوند تا معتبر و فعال باقی بمانند. اگر در رابطه با گواهی سایت خود سؤال یا مشکلی دارید، تیم پشتیبانی راست چین کلود برای بررسی وضعیت و راهنمایی شما در دسترس است.
این موضوع برای سایت های وردپرسی و فروشگاه های اینترنتی اهمیت بیشتری دارد؛ زیرا نمایش هشدار امنیتی به کاربران می تواند تجربه بازدید و فرایند خرید را مختل کند.
برای آشنایی با امکانات میزبانی می توانید صفحات هاست وردپرس راست چین کلود و هاست لینوکس راست چین کلود را بررسی کنید.
Let’s Encrypt در اطلاعیه ای در ۷ اکتبر ۲۰۲۶ اعلام کرد که اعتبار پیش فرض گواهی های این سرویس از ۹۰ روز به ۶۴ روز کاهش خواهد یافت. این تغییر از ۱۰ فوریه ۲۰۲۷ اجرا می شود و در مرحله بعد، اعتبار پیش فرض گواهی ها در ۱۶ فوریه ۲۰۲۸ به ۴۵ روز می رسد.
برنامه اعلام شده به این صورت است:
| تاریخ | تغییر |
|---|---|
| ۱۴ اکتبر ۲۰۲۶ (22 مهر 1405) | آغاز صدور گواهیهای ۶۴روزه در محیط آزمایشی برای بررسی سازگاری سیستمها |
| ۱۰ فوریه ۲۰۲۷ (21 بهمن 1405) | کاهش اعتبار پیشفرض گواهیهای جدید و تمدیدشده به ۶۴ روز |
| ۱۶ فوریه ۲۰۲۸ (27 بهمن 1405) | کاهش اعتبار پیشفرض گواهیها به ۴۵ روز |
منبع: اطلاعیه رسمی Let’s Encrypt
این تغییر به معنای باطل شدن ناگهانی گواهی های فعلی نیست. گواهی های معتبر موجود صرفاً به دلیل اجرای برنامه جدید باطل نمی شوند؛ اما پس از تغییر، صدور و تمدید گواهی ها باید با اعتبار کوتاه تر سازگار باشد.
کاهش مدت اعتبار گواهی ها دو هدف اصلی دارد:
اگر کلید خصوصی یک گواهی افشا شود یا گواهی به اشتباه صادر شده باشد، کوتاه تر بودن عمر آن می تواند مدت استفاده احتمالی از گواهی را محدود کند. از طرف دیگر، تمدید دستی گواهی ها با کوتاه تر شدن اعتبار، احتمال فراموشی و قطع اتصال امن سایت را افزایش می دهد.
به همین دلیل، Let’s Encrypt استفاده از قابلیت ACME Renewal Information (ARI) را توصیه می کند. این قابلیت به ابزارهای سازگار امکان می دهد اطلاعات زمان مناسب تمدید را از مرجع صدور گواهی دریافت کنند.
اطلاعات بیشتر در مستندات رسمی Let’s Encrypt درباره طول عمر گواهی ها در دسترس است.
اگر از خدمات شرکت هاستینگ غیر از راست چین کلود استفاده می کنید، لازم نیست فوراً تنظیمات سایت را تغییر دهید. ابتدا مشخص کنید گواهی SSL شما توسط چه مرجعی صادر شده و تمدید آن چگونه انجام می شود.
وارد پنل هاست شوید و از بخش Security، گزینه SSL/TLS Status را بررسی کنید. بسته به نوع سرویس، ممکن است ابزار مدیریت SSL متفاوت باشد.
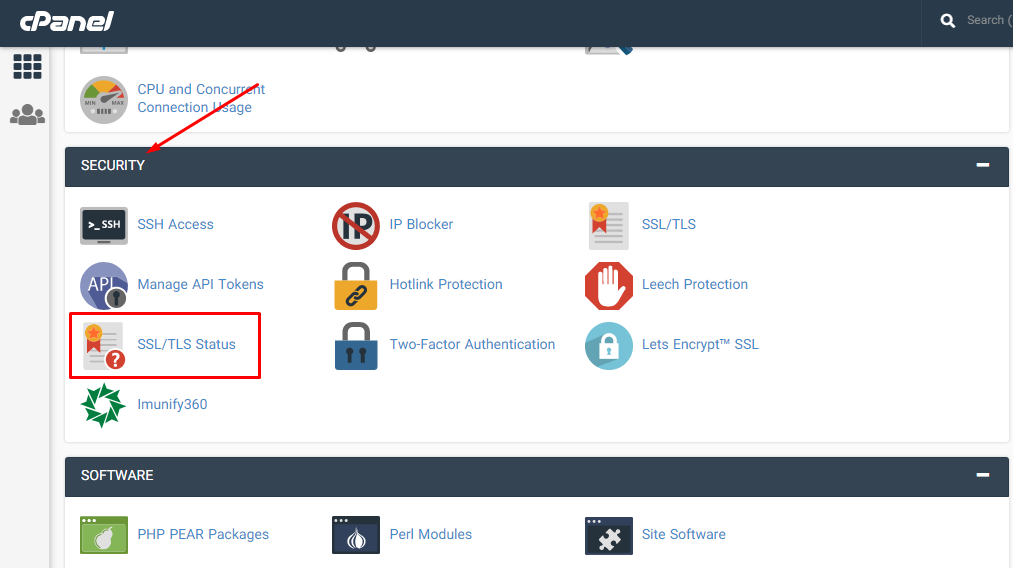
این موارد را بررسی کنید:
اگر پاسخ این پرسش ها را نمی دانید، از پشتیبانی شرکت هاستینگ بخواهید وضعیت گواهی و تمدید خودکار آن را بررسی کند. معمولاً برای این کار نیازی به نصب افزونه جدید یا تغییر کدهای سایت نیست.
در سرور مجازی، روش مدیریت SSL به نرم افزار و تنظیمات سرور بستگی دارد. اگر خودتان مسئول مدیریت سرور هستید، بررسی کنید که تمدید گواهی از طریق ابزاری مانند Certbot یا یک کلاینت ACME دیگر انجام می شود.
برای سرورهایی که از Certbot استفاده می کنند، دستور زیر گواهی های موجود و تاریخ انقضای آن ها را نمایش می دهد:
sudo certbot certificates
برای آزمایش فرایند تمدید نیز می توانید دستور زیر را اجرا کنید:
sudo certbot renew –dry-run
این دستور تمدید را در حالت آزمایشی بررسی می کند. در صورت مشاهده خطا، پیام آن را بررسی کنید و پیش از تغییر تنظیمات سرور، علت مشکل را مشخص کنید.
همچنین بهتر است از سازگاری کلاینت ACME با قابلیت ARI مطمئن شوید. پشتیبانی از این قابلیت به نرم افزار و نسخه مورد استفاده بستگی دارد.
اگر مدیریت فنی سرور برایتان دشوار است، لازم نیست همه این مراحل را به تنهایی انجام دهید. در سرورهای مجازی و هاست های اشتراکی راست چین کلود، از جمله سرویس های مخصوص وردپرس، تیم پشتیبانی تخصصی در کنار شماست تا برای بررسی وضعیت SSL و تنظیمات مرتبط راهنمایی تان کند.
برای بررسی امکانات سرور مجازی راست چین کلود می توانید جزئیات سرویس ها را مشاهده کنید.
برای اینکه تغییرات جدید باعث بروز مشکل در دسترسی کاربران نشود، این موارد را بررسی کنید:
اگر سایت روی هاست اشتراکی راست چین کلود قرار دارد، برای پیگیری وضعیت SSL می توانید از تیم پشتیبانی راهنمایی بگیرید.
خیر. اجرای این تغییر به معنای غیرفعال شدن همه گواهی های موجود نیست. گواهی های معتبر فعلی صرفاً به دلیل این برنامه باطل نمی شوند. مهم است که تمدید گواهی پیش از پایان اعتبار آن انجام شود.
بله. گواهی های Let’s Encrypt همچنان رایگان هستند. کاهش مدت اعتبار به معنای اجباری شدن خرید گواهی پولی نیست.
خیر. در هاست اشتراکی راست چین کلود، گواهی SSL به صورت رایگان ارائه می شود و مدیریت و تمدید آن توسط تیم پشتیبانی پیگیری می شود. در صورت مشاهده هرگونه هشدار امنیتی یا مشکل در اتصال HTTPS، می توانید برای بررسی موضوع با پشتیبانی تماس بگیرید.
زمان مناسب به مدت اعتبار گواهی و ابزار مدیریت آن بستگی دارد. بهتر است تمدید خودکار را فعال و آزمایش کنید و هشدارهای مربوط به عدم تمدید را نیز در جدی بگیرید. استفاده از کلاینت سازگار با ARI می تواند مدیریت زمان تمدید را ساده تر کند.
و در پایان
کاهش اعتبار پیش فرض گواهی های Let’s Encrypt از ۹۰ روز به ۶۴ روز در فوریه ۲۰۲۷ و سپس به ۴۵ روز در فوریه ۲۰۲۸، بیش از هر چیز بر اهمیت تمدید خودکار SSL تأکید دارد.
اگر سایت شما روی هاست اشتراکی راست چین کلود قرار دارد، نیازی نیست نگران تنظیمات فنی این تغییر باشید؛ گواهی SSL به صورت رایگان ارائه می شود و تیم پشتیبانی فرایند مدیریت و تمدید آن را پیگیری می کند. کاربران سایر هاست ها نیز بهتر است وضعیت تمدید خودکار را با شرکت ارائه دهنده بررسی کنند.
برای سایت هایی که به کنترل مستقیم تر بر محیط سرور نیاز دارند، بررسی سرور مجازی راست چین کلود و امکانات پشتیبانی آن نیز می تواند نقطه شروع مناسبی باشد.