

در دنیای پرشتاب کسب وکارهای آنلاین، در دسترس بودن وب سایت و سرویس ها، حیاتی ترین عامل موفقیت، جلب اعتماد مشتریان و حفظ فروش است. با این حال، تهدیدات سایبری همواره در کمین هستند تا این پایداری را به چالش بکشند. یکی از مخرب ترین و رایج ترین این تهدیدات در حوزه امنیت شبکه، حمله DDoS (دیداس) است.
طبق گزارش های امنیتی مایکروسافت (Microsoft)، این نوع حملات رو به افزایش هستند و صنایع مختلفی را در سراسر جهان هدف قرار می دهند، با این حال، حوزه هایی مانند گیمینگ، فروشگاه های اینترنتی و ارتباطات بیش از سایرین در معرض این خطر قرار دارند. فرقی نمی کند که یک کسب وکار کوچک روی یک هاست اشتراکی باشید یا یک سازمان بزرگ، این حملات می توانند در عرض چند دقیقه سرور شما را به زانو درآورند و اعتبار شما را مخدوش کنند.
در این مقاله جامع، با تکیه بر مستندات مراجع معتبری همچون کلودفلر و مایکروسافت، به بررسی دقیق اینکه حمله DDoS چیست، چگونه کار می کند، انواع آن کدامند و چگونه می توان با استفاده از راهکارهای امنیتی ابری و ایمن سازی هاست لینوکس، سایت را در برابر آن ها بیمه کرد، می پردازیم.
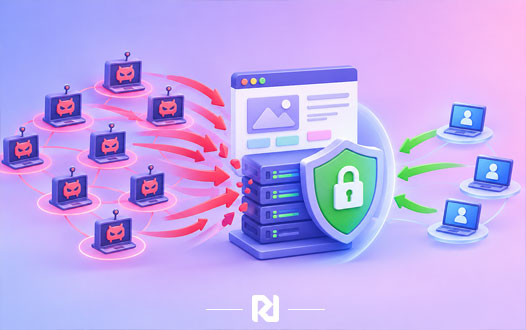
عبارت DDoS مخفف Distributed Denial of Service و به معنای حمله محروم سازی از سرویس توزیع شده است. این نوع حمله، یک تلاش مخرب برای مختل کردن ترافیک عادی یک سرور، سرویس یا شبکه است.
در یک حمله دیداس، هکرها با ارسال سیل عظیمی از ترافیک اینترنتی، درخواست های مکرر و داده های مخرب به سمت سرور هدف، منابع آن (مانند پهنای باند، پردازنده و رم) را به طور کامل اشغال می کنند. در نتیجه، سرور توانایی پاسخگویی به کاربران قانونی را از دست می دهد.
کلودفلر (Cloudflare) در مستندات رسمی خود، برای درک بهتر این مفهوم از یک مثال ساده استفاده می کند:
از دیدگاه کلان، حمله DDoS دقیقاً مانند یک ترافیک و راه بندان غیرمنتظره و سنگین در یک بزرگراه است که مسیر را مسدود کرده و باعث می شود خودروهای عادی (ترافیک قانونی) نتوانند به مقصد خود برسند.
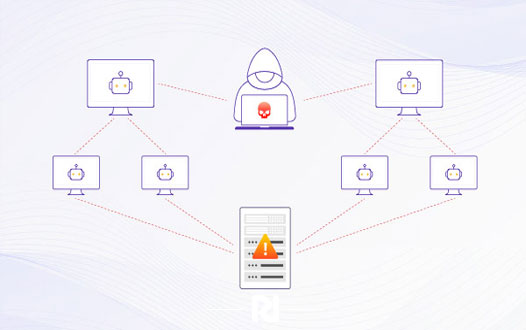
حملات دیداس توسط شبکه ای از دستگاه های متصل به اینترنت انجام می شوند. هکرها با انتشار بدافزارها، مجموعه ای از کامپیوترها و سایر دستگاه های تحت شبکه (مانند تجهیزات اینترنت اشیا IoT ) را آلوده کرده و کنترل آن ها را به دست می گیرند.
در اصطلاح امنیت سایبری، به هر یک از این دستگاه های آلوده شده یک Bot یا Zombie، و به گروهی از این بات های متصل به هم، Botnet می گویند.
پس از ایجاد یک بات نت، مهاجم به تک تک بات ها دستور می دهد تا به صورت همزمان درخواست هایی را به سمت آدرس IP شما ارسال کنند.
هشدار امنیتی مایکروسافت: شرکت مایکروسافت در مقالات امنیتی خود تاکید می کند که حملات دیداس ممکن است ساعت ها یا حتی روزها طول بکشند و در قالب موج های متناوب رخ دهند. نکته خطرناک تر این است که هکرها گاهی از شلوغی و اختلال ناشی از حمله DDoS به عنوان یک پوشش استفاده می کنند تا به دیتابیس شما نفوذ کرده و اطلاعات حساس را به سرقت ببرند. بنابراین، هر Endpoint که از طریق اینترنت در دسترس باشد، در خطر است.
بسیاری از کاربران اصطلاح DoS و DDoS را به جای یکدیگر به کار می برند، در حالی که مقیاس و نحوه اجرای این دو حمله تفاوت مهمی با هم دارد:
جدول زیر تفاوت های کلیدی این دو حمله سایبری را نشان می دهد:
| معیار مقایسه | حمله DoS (تک مبدا) | حمله DDoS (توزیع شده) |
|---|---|---|
| منبع ارسال ترافیک | یک کامپیوتر یا یک سرور منفرد | دستگاه های متعدد و پراکنده که ممکن است بخشی از یک باتنت (Botnet) باشند. |
| حجم و قدرت تخریب | معمولاً محدودتر و وابسته به توان سیستم مهاجم و نوع حمله | ممکن است بسیار سنگین و در مقیاس چندین ترابیت بر ثانیه باشد؛ شدت حمله به منابع مهاجم بستگی دارد. |
| سرعت شناسایی و مهار | معمولاً ساده تر؛ اما مسدود کردن یک IP همیشه کافی نیست و به نوع حمله بستگی دارد. | معمولاً دشوارتر؛ به دلیل پراکندگی IPها و شباهت بخشی از ترافیک حمله به درخواست های کاربران واقعی |
| ابزار دفاعی مورد نیاز | فایروال سرور، محدودسازی نرخ درخواست ها و ابزارهایی مانند CSF و Fail2Ban، متناسب با نوع حمله | شبکه CDN ابری مانند کلودفلر، فایروال برنامه وب (WAF) و سرویس ها یا تجهیزات تخصصی مقابله با DDoS |
بر اساس استانداردهای معرفی شده توسط مایکروسافت و کلودفلر، حملات دیداس بر اساس لایه های مختلف مدل شبکه اهداف متفاوتی را دنبال می کنند و به سه دسته اصلی تقسیم می شوند:
این دسته، رایج ترین شکل حمله DDoS است. هدف اصلی در حملات Volumetric ، ایجاد تراکم ترافیکی و اشغال کامل پهنای باند موجود بین هدف و اینترنت است. هکرها ترافیکی که در ظاهر معتبر به نظر می رسد را در حجم عظیم به سمت هدف روانه می کنند.
در این نوع، نقاط ضعف لایه های سوم (شبکه) و چهارم (انتقال) مورد هدف قرار می گیرند. این حملات با مصرف بیش از حد منابع سرور و یا تجهیزات شبکه مانند فایروال ها و لودبالانسرها، باعث اختلال در سرویس می شوند.
این حملات مستقیماً لایه هفتم (جایی که صفحات وب تولید و به درخواست های HTTP پاسخ داده می شود) را هدف قرار می دهند. هدف، غلبه بر سرور با ارسال درخواست های پیچیده است، زیرا پاسخ دادن به یک درخواست HTTP برای سرور هزینه و پردازش زیادی به همراه دارد.
مثال: حملات HTTP Flood (ارسال میلیون ها درخواست هم زمان GET یا POST مانند رفرش کردن مداوم صفحه جستجو یا فرم ورود سایت) و حمله Slowloris که اتصالات وب سرور را باز نگه داشته و از کار می اندازد.
| دسته بندی حمله DDoS | لایه هدف در شبکه (OSI) | هدف اصلی مهاجم | رایج ترین نمونه حملات |
|---|---|---|---|
| ۱. حملات حجمی (Volumetric) | لایه ۳ و ۴ | اشغال پهنای باند شبکه با حجم زیادی از ترافیک | UDP Flood، DNS Amplification، ICMP (Ping) Flood |
| ۲. حملات پروتکل (Protocol) | لایه ۳ و ۴ (شبکه و انتقال) | مصرف منابع پردازشی تجهیزات شبکه و سرور یا پر کردن جدول اتصالات فایروال و متعادلکننده بار | SYN Flood، Ping of Death، Smurf DDoS |
| ۳. حملات لایه کاربرد (Application) | لایه ۷ (وب سرور و اپلیکیشن) | مصرف منابع وب سرور، PHP یا پایگاه داده با ارسال درخواست های متعدد یا پرهزینه | HTTP Flood، Slowloris، حمله به xmlrpc.php وردپرس |
تیم امنیتی مایکروسافت تاکید می کند که اگرچه هیچ راه واحدی برای تشخیص قطعی پیش از وقوع کامل وجود ندارد، اما باید به این علائم کلیدی در شبکه خود دقت کنید:
پیش از آنکه در رادار مهاجمان قرار بگیرید، باید آمادگی لازم را داشته باشید. مایکروسافت پیشنهاد می کند سازمان ها یک اکشن پلن صریح داشته باشند:
مسئله کلیدی در مهار حمله DDoS، توانایی تمایز قائل شدن بین ترافیک مخرب و ترافیک کاربران قانونی است. بر اساس مستندات رسمی کلودفلر، این شبکه توزیع محتوا (CDN) از ۴ استراتژی و ابزار اصلی زیر برای خنثی سازی حملات بهره می برد:
کلودفلر تعداد درخواست هایی که یک سرور در یک بازه زمانی مشخص می پذیرد را محدود می کند. اگر یک IP بیش از حد مجاز درخواست بفرستد، مسدود می شود.
فایروال قدرتمند کلودفلر، ترافیک ورودی را بر اساس مجموعه ای از قوانین امنیتی فیلتر می کند تا حملات لایه کاربرد را پیش از رسیدن به سرور مسدود کند.
کلودفلر دارای یک شبکه Anycast جهانی است. هنگامی که یک حمله حجمی رخ می دهد، کلودفلر به جای تمرکز ترافیک روی یک سرور، آن را در سراسر دیتاسنترهای توزیع شده خود در جهان پخش می کند. با این کار، قدرت حمله خنثی می شود.
هنگامی که ترافیک مخرب شناسایی می شود، سیستم مسیریابی کلودفلر آن را به سمت یک مسیر سیاه چاله هدایت می کند تا پیش از رسیدن به مقصد اصلی، کاملاً حذف و از بین برود.
علاوه بر این موارد، کلودفلر ابزاری به نام I’m Under Attack Mode دارد که در مواقع بحرانی، با نمایش چالش های امنیتی (مانند کپچا) به کاربران، جلوی ورود بات نت ها را می گیرد.
در کنار استفاده از راهکارهای ابری مانند کلودفلر، زیرساختی که سایت خود را روی آن میزبانی می کنید نقش تعیین کننده ای دارد. استفاده از خدمات ارائه دهندگان معتبری نظیر راست چین کلود که سرورهای خود را با استانداردهای امنیتی بالا و شبکه ای پایدار کانفیگ می کنند، به همراه رعایت موارد زیر برای ایمن سازی هاست لینوکس ضروری است:
اگر وب سایت یا فروشگاه اینترنتی شما با وردپرس طراحی شده است، هکرها معمولاً نقاط خاصی از ساختار وردپرس را برای اجرای حملات لایه هفتم (لایه کاربرد) هدف قرار می دهند. برای ایمن سازی وردپرس در برابر دیداس، این ۴ اقدام را انجام دهید:
حملات DDoS می توانند ضربات جبران ناپذیری به عملکرد سایت و میزان فروش شما وارد کنند. همان طور که مایکروسافت و کلودفلر تاکید دارند، پیشگیری بهتر از درمان است.
اگرچه ترکیب فایروال های سرور و سرویس هایی نظیر کلودفلر سد دفاعی محکمی می سازند، اما اگر شدت حمله بسیار بالا باشد، نرم افزارها روی یک هاست ضعیف به تنهایی پاسخگو نخواهند بود و کل سرور شما از دسترس خارج می شود.
برای محافظت قطعی، نیازمند زیرساختی هستید که در سطح سخت افزار و شبکه در برابر این حملات مقاوم سازی شده باشد. پیشنهاد ما برای تامین بالاترین سطح پایداری، خرید هاست ابری / سرور مجازی با آنتی دیداس از زیرساخت های مطمئنی همچون راست چین کلود است. این سرویس ها با بهره گیری از تجهیزات سخت افزاری پیشرفته، پیش از آنکه ترافیک مخرب به سیستم عامل سرور شما نزدیک شود، آن را شناسایی و فیلتر می کنند تا با خیالی آسوده به توسعه کسب وکار خود بپردازید.
بله. اجرای این حملات در قوانین جرایم رایانه ای در سراسر جهان پیگرد قانونی داشته و مجازات های سنگینی به دنبال دارد.
همان طور که مایکروسافت اشاره کرده است، یک حمله می تواند از چند دقیقه تا چندین روز به طول بینجامد و به صورت موج های متناوب رخ دهد.
خیر. در هاست های اشتراکی، منابع بین چندین سایت تقسیم می شود. اگر یکی از سایت ها مورد حمله قرار گیرد، سایت شما نیز ناخواسته از دسترس خارج می شود. به همین دلیل استفاده از هاست ابری و سرور مجازی پیشنهاد می شود.
استفاده از VPN تنها IP شخصی رایانه شما را مخفی می کند اما برای محافظت از یک وب سایت یا سرور میزبان کاربردی ندارد و باید از سرویس های WAF، شبکه توزیع محتوا (CDN) و فایروال های سخت افزاری استفاده کنید.
هدف اصلی حمله DDoS از کار انداختن سرور و قطع دسترسی کاربران واقعی از طریق ارسال ترافیک سنگین است؛ در حالی که در حمله Brute Force، مهاجم با امتحان کردن هزاران نام کاربری و رمز عبور تلاش می کند به پیشخوان سایت یا سرور نفوذ کند. البته هکرها گاهی از اجرای هم زمان هر دو روش برای درگیر کردن منابع سرور استفاده می کنند.